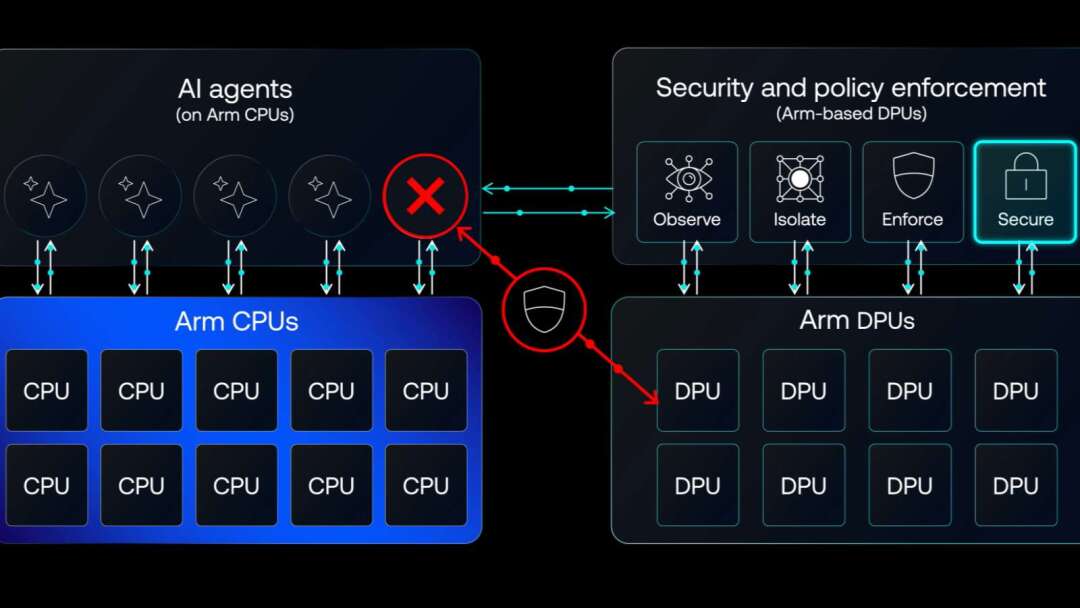
隨著AI快速邁向代理式 AI (Agentic AI)時代,Arm 擴大與輝達(NVDA-US)合作,從執行 AI 代理所需的 CPU,到負責監控、隔離與安全防護的資料處理單元(DPU),共同布局新一代 AI 基礎設施,搶攻代理式 AI 帶動的運算與資安商機。
Arm 指出,AI 基礎設施正持續朝 Arm 架構發展,目前旗下技術已部署於主要超大規模雲端服務供應商平台。隨著 AI 代理從單純生成內容,進一步具備持續運作、呼叫工具、存取資料及自主執行任務等能力,對運算效能以及安全機制的需求也同步提升。
相較過去生成式 AI 主要負責回應使用者指令,代理式 AI 能夠長時間運行,甚至同時啟動多個代理協同完成任務,也讓 CPU 在 AI 基礎設施中的角色更加重要,包括代理執行環境、代理框架、任務編排系統、工具執行及相關應用,都需要 CPU 提供運算資源。
Arm 目前已是多家雲端與 AI 業者的 CPU 平台架構,包括 Amazon Graviton、Google Axion、Microsoft Cobalt,以及輝達客製化開發的 Vera CPU 等,皆建立在 Arm 軟體生態系之上。
其中,輝達最新推出的 NVIDIA Open Agent Safety Platform,也進一步結合 Arm 運算架構。旗下 OpenShell 可為 AI 代理建立安全執行邊界,限制代理可存取的資源與可執行的動作,並將相關安全能力延伸至 Arm CPU 生態系。
Arm 表示,代理式 AI 除了需要足夠的運算能力執行工作負載,也需要另一套獨立於 AI 代理本身之外的運算環境,負責持續監控代理行為、執行安全策略,以及在發生異常時進行隔離,這也成為 DPU 與基礎設施處理器的重要應用場景。
基於 Arm 架構的 DPU 可將網路、監控、隔離及安全等功能從主機 CPU 中分離,形成獨立的控制層,使安全機制不必依賴 AI 代理或應用本身,即可持續執行。
輝達 BlueField 即採取此一架構。BlueField-4 採用由 64 個 Arm Neoverse V2 核心驅動的 NVIDIA Grace,可在主機之外建立獨立的基礎設施環境,並透過 OpenShell 與 NVIDIA Sentry 協同運作,將安全策略執行能力延伸至獨立信任域。
其中,NVIDIA Sentry 可持續監控 AI 代理行為,一旦發現不安全或異常狀況,即可進行隔離,讓基礎設施與網路安全控制得以獨立於 AI 代理本身運作。
隨著代理式 AI 應用規模持續擴大,Arm 與輝達的合作也從單純的 CPU 運算進一步延伸至 DPU 與安全基礎設施。整體架構由 Arm CPU 負責承載與執行 AI 代理工作負載,再由基於 Arm 架構的 DPU 負責監控、管控及隔離,形成涵蓋運算與安全兩端的代理式 AI 基礎設施布局。
FACT BOX · 重點整理
- 來源:PR Times
- 分類:合作
- 相關組織:輝達 / Amazon / Google
- 產品、服務:NVIDIA Open Agent Safety Platform / OpenShell